



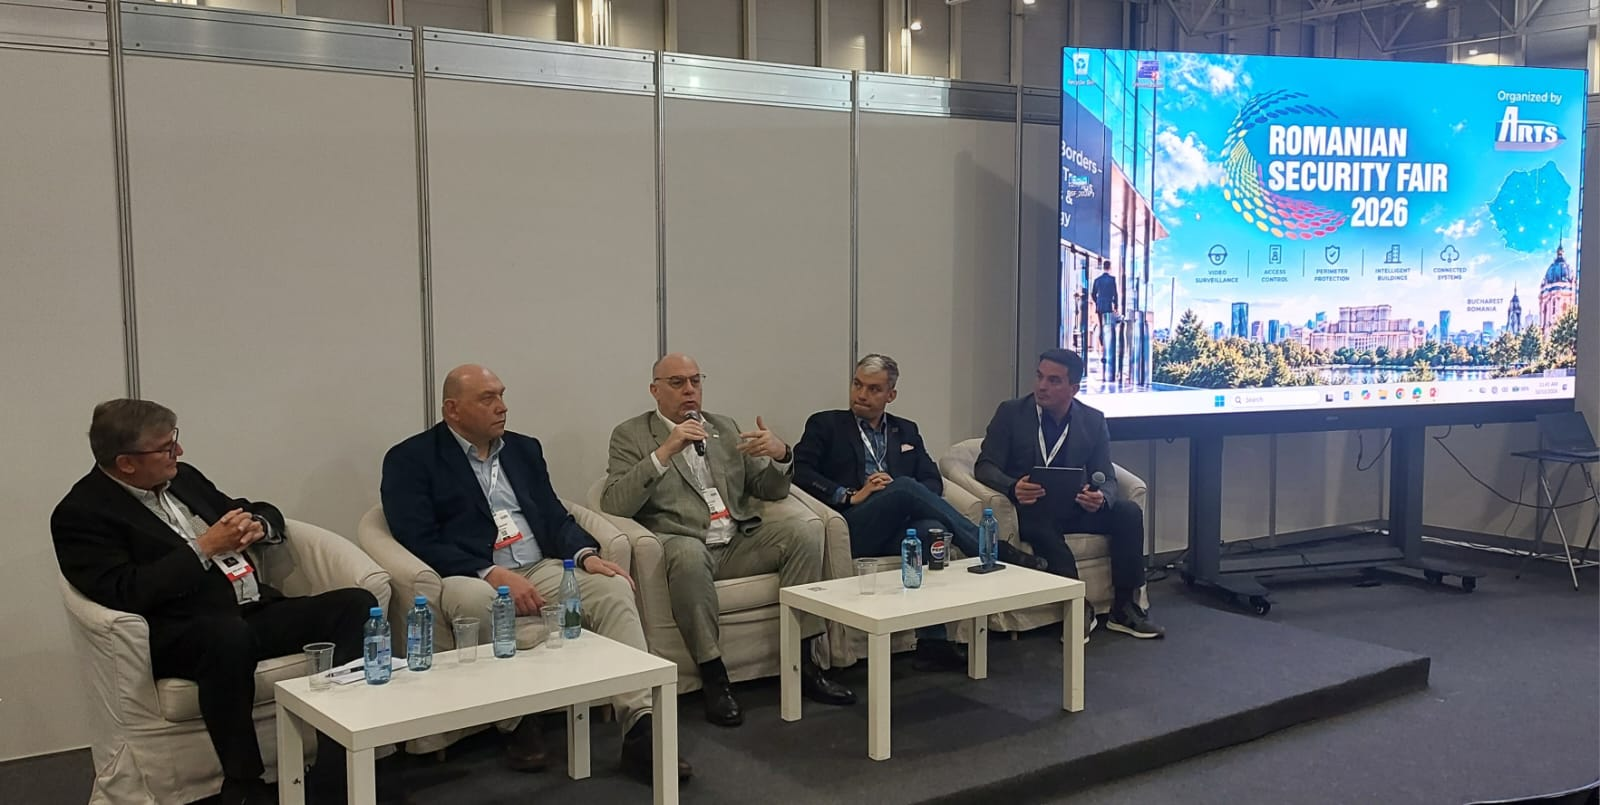
Pentru operatorii de logistică și transport, recomandările experților europeni reuniți la Romanian Security Fair 2026 au o miză practică: protejarea mărfurilor și menținerea activității, inclusiv atunci când apare un incident. Accesul camioanelor, operațiunile la rampă și protecția depozitelor cer sisteme care pot lucra împreună și echipe care știu cum să intervină. De aceea camerele de supraveghere, controlul accesului și alarmele trebuie alese pornind de la riscurile și fluxurile operaționale, așa cum au subliniat reprezentanții PISA, ONVIF, Alert Control și Euralarm în panelul „Este Europa o singură piață de securitate? Cooperare europeană”, desfășurat în a doua zi a Romanian Security Fair 2026. Evenimentul a fost organizat de Asociația Română pentru Tehnică de Securitate (ARTS), în parteneriat cu Romexpo, și a reunit peste 60 de expozanți și mii de participanți, companii interesate de soluții pentru protejarea oamenilor, bunurilor și activităților economice.
Când un camion ajunge la poarta unui depozit, șoferul trebuie identificat și accesul în incintă trebuie corelat cu regulile obiectivului. La rampa de încărcare o situație neclară poate necesita verificarea imaginilor și a accesului în zonă. Iar în afara programului, o alertă la perimetru trebuie să ajungă la persoana care o poate evalua și poate declanșa intervenția. În fiecare dintre aceste situații, valoarea investiției în securitate depinde de legătura dintre tehnologie, proceduri și oameni.
Pentru managerii de depozite și companiile de transporturi, discuția despre securitate devine astfel una despre funcționarea întregului obiectiv.
Cerințele operaționale trebuie stabilite înaintea listei de echipamente
Pentru un centru logistic, punctul de plecare este identificarea zonelor vulnerabile și a situațiilor ce trebuie gestionate: accesul persoanelor și vehiculelor, încărcarea și descărcarea, circulația în curte, protecția mărfurilor și activitatea pe timpul nopții. Abia apoi se poate stabili ce trebuie să detecteze sistemul, cine verifică alertele și ce intervenție este posibilă.
Jakub Sobek, președintele Camerei Poloneze a Sistemelor de Alarmă (PISA), a avertizat că beneficiarii formulează frecvent cerințe pornind de la fișele de produs și de aceea rezultatul poate fi o colecție de echipamente pentru care logica de funcționare este căutată ulterior, ceea ce este nefiresc. „Securitatea nu este niciodată un proiect. Nu este ceva care are un început și un sfârșit. Este întotdeauna un proces.”
Într-un depozit, această perspectivă presupune reevaluarea măsurilor atunci când se schimbă amplasarea rafturilor, se deschid rampe noi sau crește numărul de transportatori care intră în incintă. Testarea practică trebuie să arate dacă o intrare neautorizată este detectată și dacă procedura de răspuns funcționează. Sobek a relatat că în experiența sa de audit a identificat posibilități de acces neautorizat inclusiv în obiective care investiseră sume importante în camere și controlul accesului.
Extinderea rețelei de depozite cere reguli comune de integrare
Pentru companiile care operează mai multe depozite sau terminale, achizițiile realizate în etape pot complica administrarea securității.Echipamente de la furnizori diferiți, versiuni software distincte și soluții instalate în ani diferiți pot însemna mai mult timp pentru mentenanță și dificultăți la extindere.
Roberto Licari, ambasador ONVIF, organizație care dezvoltă specificații deschise pentru interoperabilitatea produselor de securitate, a descris un beneficiar confruntat cu această situație. După analiza timpului și a costurilor necesare pentru armonizarea infrastructurii existente, acesta a introdus în noile achiziții cerințe privind conformitatea cu profiluri ONVIF pentru video, controlul accesului și metadate. „Mulți beneficiari încep să ceară îndeplinirea cerințelor și nevoilor lor, în loc să solicite anumite produse – acesta este firescul. Este responsabilitatea noastră, a pieței de securitate, să alegem produsele potrivite pentru a răspunde cerințelor lor.”
Aplicat unei rețele logistice, principiul permite stabilirea unor cerințe comune pentru investițiile viitoare, păstrând posibilitatea de a selecta produse de la companii diferite. Într-un sistem de management video, VMS, trebuie verificat concret ce funcții ale camerelor și ce metadate sunt disponibile în configurația propusă. Interoperabilitatea trebuie demonstrată pentru funcțiile necesare proiectului, inclusiv în relația cu celelalte sisteme.
Un incident la rampă trebuie să poată fi verificat rapid
Un exemplu de aplicare în logistică este verificarea unui acces neautorizat într-o zonă de încărcare. O soluție proiectată pentru acest scenariu îi poate permite operatorului să coreleze evenimentul de acces cu imaginile relevante, să înțeleagă ce s-a întâmplat și să urmeze procedura de intervenție. Rezultatul depinde de integrarea efectivă a sistemelor și de modul în care personalul este instruit să le folosească.
Aceeași logică este utilă pentru verificarea unui incident în parcarea camioanelor sau la perimetrul depozitului. La evaluarea unei oferte, beneficiarul poate cere demonstrarea scenariilor relevante pentru propriul obiectiv: cum este transmisă alerta, cum sunt găsite imaginile și ce se întâmplă dacă un echipament ori o conexiune nu mai funcționează. Aceste verificări traduc cerințele tehnice în rezultate observabile pentru echipa operațională.
Mentenanța camerelor conectate include și securitatea cibernetică
Daniel Kaminski, expert Alert Control în centre de comandă și monitorizare, a atras atenția asupra faptului că dispozitivele de securitate fizică pot deveni puncte vulnerabile în rețea. El a menționat actualizări de firmware neinstalate, date de autentificare implicite păstrate la integrarea prin API și acces de la distanță lăsat activ după intervenții.
Pentru un operator logistic, verificarea imaginii unei camere sau a deschiderii unei bariere trebuie completată cu administrarea conturilor, a drepturilor de acces și a actualizărilor. Echipa IT, responsabilul de securitate și furnizorul au nevoie de o înțelegere comună a conexiunilor dintre sisteme și a responsabilităților de mentenanță.
Kaminski a arătat și că un comportament neobișnuit al echipamentelor poate fi interpretat drept simplă defecțiune, deși poate avea o cauză cibernetică. Pentru un depozit care lucrează în mai multe schimburi, procedura de escaladare trebuie să permită investigarea situației și coordonarea echipelor competente.
Bugetul trebuie să acopere exploatarea pe termen lung
Paul van der Zanden, director general Euralarm, asociația europeană a industriei de securitate electronică și protecție împotriva incendiilor, a subliniat că securitatea trebuie reevaluată pe măsură ce tehnologiile și amenințările evoluează, deoarece „poți fi conform astăzi, poți fi protejat din punct de vedere cibernetic astăzi, iar mâine situația poate fi diferită”.
Pentru companiile de logistică și transporturi, implicația este includerea mentenanței, testării și instruirii în bugetul de exploatare. Oferta inițială trebuie evaluată împreună cu suportul disponibil, posibilitățile de extindere și responsabilitățile asumate după punerea în funcțiune. Cine aprobă accesul de la distanță, cine instalează actualizările și cine verifică procedurile sunt întrebări care trebuie clarificate de la început.
Discuția poate fi urmărită pe Youtube: Panel: Este Europa o singură piață de securitate? Cooperare europeană | ARTS · RSF 2026 (https://youtu.be/TNR8DGGvB8E?si=2B-LwvCNH_Utcl-P).